与「便利」相关的搜索结果
便利 贴吧
一个关键词就是一个贴吧,路径全站唯一。
用户
未找到
包含 便利 的内容


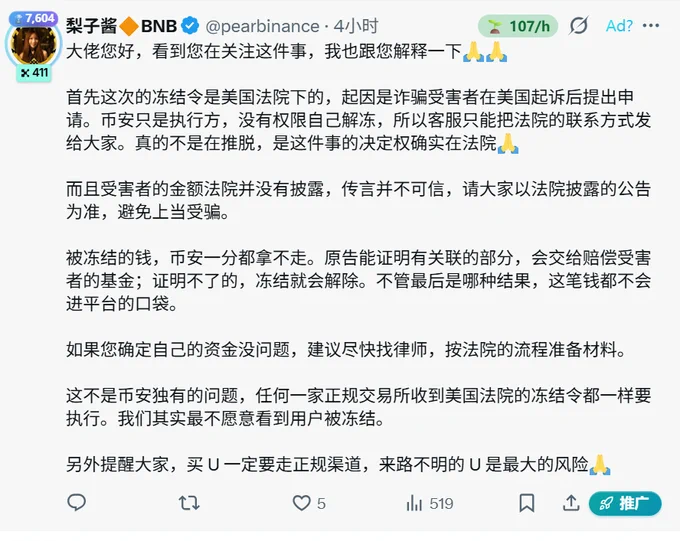
一名币安用户人在亚洲账户里 40 万 U 暂时提不出来,我刚刚看了整个事件
按公开的客服截图看,限制来自美国科罗拉多州联邦地区法院,平台也没法自行解除。对一个普通交易者来说,隔着语言和完全陌生的海外司法体系,光是搞清楚下一步该找谁,确实就已经压力不小了。
其实这几年随着美国对东南亚涉诈资金的链上追缴越来越严,这种跨境司法协查离我们已经不算远了。资金顺着链上地址流转,中心化平台作为资金交汇口,自然会成为配合司法调查的一环。当然,这只是目前的行业大背景,在没有看到任何公开文件之前,不能把这 40 万 U 直接跟特定专案扯上关系。
我们平时把资金放在全球化的交易平台,享受它的交易深度和便利,同时也会面临跨境司法管辖带来的不确定性。人在哪个地区,并不能完全决定账户不受海外程序影响;反过来,一纸海外法院的命令具体适用到什么范围,同样需要严格的法律依据。
所以客观来看,凭账户不能提现就说币安挪用了用户资金这也是站不住脚的。平台遇到适用的司法命令需要配合执行,这点完全可以理解;而用户着急想知道钱为什么被限制、接下来怎么提异议,也同样合情合理。
跨国合规的流程本来就复杂,普通散户自己摸索起来确实费劲。平台虽然没有权限直接决定什么时候解冻,但在法律允许披露的范围内,如果能多帮用户理清案件信息、指明递交异议材料的具体渠道,大家的无助感会少很多。
平时评判一家交易所,大家看的都是滑点低不低、充提快不快;其实真遇到这种跨境司法的复杂情况,怎么在合规前提下帮用户把沟通和服务接住,也是一项很重要的本事。对眼下被困住的这 40 万 U 来说,清晰的案件进展和能对接上的处理渠道,才是帮当事人解决问题的关键。@heyibinance
整个事件也是非常的清晰了个人认为也是理性的去看待此次事件,我也注意到币安的梨子酱在非常客观的去解释了原因。@pearbinance
显示更多



在东京待了 3 年,我始终没搞明白 1 件事:这里的婚姻出轨率,为什么高得这么离谱。
刚落地那阵,我以为是人家的观念问题,天生不把忠诚当回事。
后来在便利店打夜班、在小饭馆端盘子、在超市理货,混进本地人的日子里,前后跟几十个全职主妇聊过,才明白跟观念没什么关系。
是日子本身把人逼到了那一步。
第 1 层,是丈夫不在。
这边的小夫妻一结婚,男人基本就交给了公司。晚上九点十点回家算早的,很多人明明干完了,也坐在工位上熬,熬到末班车发车前才动身——早走显得你不努力,这个比效率要紧。
回到家,鞋一蹬,饭扒两口,倒头就睡。1 天里夫妻能说上 3 句话的,算感情好的。
白天各在各的轨道上,晚上连面都照不上。1 个屋檐下过成了合租,还是不怎么说话的合租。
第 2 层,是她出不去。
婚后婆家多半会劝,有的干脆是明着要求:辞了吧。1 个人挣钱养家,另 1 个人在家。
于是她的活动半径缩到超市、学校、区役所,社交圈就剩楼下超市的老板娘和同一栋楼里几个主妇。
生活费按月打到卡上,买菜记账,超了得开口要。日程是复制粘贴的:送娃、洗衣、做饭、等天黑。
常年没人说话,是会闷出病的。
第 3 层,是没人追究。
这边出轨不兴闹。不闹到家族里,不闹到法院,很多夫妻就是各玩各的,心里都清楚,谁也不点破,只要不动家里的钱,就算过关。
周围也不戳脊梁骨,1 个人出了事,邻居最多哦一声。
成本这么低,越界的人自然越来越多。
我在便利店上夜班时,见过太多这样的主妇。快 11 点,妆化得干干净净,进来买 2 份关东煮、2 罐酒,坐在窗边的高脚凳上,对面坐个男的。
有 1 个来过好几回,40 上下,每次都穿同 1 件米色外套。有回她一个人来,我多问了一句,她说今晚对方来不了。
我问她,喜欢那个人吗。
她想了很久,说不喜欢。就是家里太静,静到能听见冰箱响。找个人说说话,不然真憋出病。
这话我记到现在。
所以根本不是天生爱出轨,是这套日子先空了,人才往外找。陪伴给不了,话也说不上,1 潭死水搁在那儿,谁都会伸手去搅一下。
最狠的地方在于:他们谁都没做错。丈夫在拼命,妻子在守家,公司也没逼谁,社会还替他们留了体面。所有人一起,把 1 段婚姻过成了 1 间没人住的房子。
各位觉得,这种长年当室友、零交流的婚姻,是不是比出轨本身还消磨人?
显示更多

中国の友人にちょっと聞いてみたいんだけど…
中国って、普段の生活はかなり便利なんでしょ?
フードデリバリーは30分くらいで届くし、買い物も支払いもスマホひとつ。夜でも普通に出歩けるし、家のドアを開けたまま寝ても大丈夫だなんて話も聞いたことがある。
日本に住んでいると、こういう話を聞くと正直ちょっと羨ましくなるんだよね。
もちろん、便利さだけじゃなくて、実際の治安や暮らしやすさはどうなんだろう?
中国で暮らしている皆さん、本当にそんな感じなの?😂
显示更多
@leto_bao 日本有很多这样的年轻人,从小到大也不干正经工作,就是一辈子打零工。有钱了就去做自己想做的事情,去玩点兴趣爱好;没钱了就继续回便利店打零工,我刚退休的时候来日本生活,遇见这样的人,我都觉得自己努力的终点只是人家生活的起点
显示更多

东京真好呀,每天都可以走路去公司,路上还有便利店可以买个肉包吃好幸福
昨天第一天去公司太兴奋叠加飞机上一路没怎么吃东西超级饿,结果早饭在便利店花了 1700 买了超级无敌多东西店员估计被我的饭量震惊了哈哈哈哈
显示更多

他们不能容忍外国人在便利店门口跳舞、在涩谷路口拍照、在电车上打电话、在公共场合充电、在奈良摸鹿……甚至千方百计要把老实工作纳税的外国人赶出去。但是可以容忍美帝驻军在冲绳杀人。日本的泱泱网右真是一个奇怪的群体。
显示更多

这几天在东京使用币安支付消费了约 20 万日元,基本得出答案是:Web3 用户来日本消费用币安支付是最佳选择。
币安支付,汇率和国际一致,没有手续费,还有限时的 随机 10% 优惠活动,大部分门店均可使用,普及率比支付宝还高。
U 卡看似便利,但使用成本约 2~6%,安全和成本远不如币安支付。
显示更多


@mtrainier2020 你别害她
她高速公路逆行,你还帮她踩油门
你们大概连公司面纱是什么都没听说过
只看到眼目前开展业务便利、返点丰厚
不知道当美国司法击穿你实体时的惨烈
没事时风平浪静
实际合规层面千疮百孔
一个浪就得倒下
第一代华人企业难做到跨代
不是没有原因
显示更多

翻墙协议这些年到底进化了多少代?
如果只算真正围绕突破网络审查发展起来的协议,我觉得应该从 Shadowsocks 开始。
十几年下来,其实一直在解决这几个问题:
怎么加密,怎么隐藏协议特征,怎么对抗主动探测,怎么把烂线路跑快,最后再让代理流量越来越像正常上网。
1. Shadowsocks / SSR:加密和混淆的起点
2012 年左右,Shadowsocks 靠轻量、简单、速度快迅速普及,后来又出现 SSR,在 SS 上继续加入混淆、认证等机制。
这一代先解决加密,再考虑降低流量特征。
随着 DPI 和主动探测越来越强,裸 SS、SSR 逐渐开始吃力。SSR 后来基本退出历史舞台,SS 则继续发展出了 AEAD、Shadowsocks 2022。
2. VMess / V2Ray:进入“套娃时代”
2015 年前后,V2Ray 和 VMess 开始流行。
TCP、WebSocket、HTTP/2、TLS,各种传输方式都可以组合,再配合复杂路由和分流。
自由度极高,代价就是配置越来越复杂,协议层也越来越重。
后来 VLESS 和 XTLS 出现,开始给这一套做减法。
3. Trojan / NaiveProxy:开始研究怎么更像 HTTPS
Trojan 直接利用 TLS,把代理流量藏进 HTTPS 连接,当年非常火。
但今天单纯 Trojan 已经不算优先选择。TLS 指纹、连接行为、TLS 套 TLS、包长和时序,都可能留下识别线索。
NaiveProxy 走得更彻底,直接利用 Chromium 网络栈,让 TLS、HTTP/2 等行为尽量接近真实 Chrome 浏览器。
如果特别在意浏览器流量伪装,NaiveProxy 到现在依然很有价值。
4. VLESS + XTLS + REALITY:目前最成熟的一条主线
2020 年以后,VLESS 开始逐渐取代 VMess。
VLESS 自身很轻,主要负责认证和转发,加密、传输、伪装交给其他组件。
XTLS Vision 继续优化性能,后来的 REALITY 又把 TLS 伪装和主动探测防御往前推了一步。
现在最常见的组合之一就是:
VLESS + Vision + REALITY。
性能、伪装、部署便利性都比较均衡,目前依然属于第一梯队。
5. ShadowTLS:给其他协议再套一层伪装
ShadowTLS 主要负责 TLS 伪装,常见组合就是:
SS + ShadowTLS。
技术思路没问题,对主动探测也有针对性。
但多套一层以后,部署、维护、排障都更麻烦,也会增加额外处理。
现在有 REALITY、AnyTLS 以后,普通用户已经没那么有必要优先折腾这套。
6. Hysteria / TUIC:开始专门解决烂线路
这一代重点解决高延迟、丢包、晚高峰抖动。
于是直接转向 QUIC 和 UDP。
Hysteria 后来进化成 Hysteria 2,TUIC 也继续发展。
TUIC 现在依然能用,但如果二选一,我更倾向 Hysteria 2。
生态更大,客户端支持广,项目也一直保持活跃更新。
Hysteria 2 最大的优势就一句话:专治烂线路。
但缺点也很明显:吃 UDP。
如果 UDP、QUIC 被限制,它的优势就很难发挥。
7. AnyTLS:值得关注的 TCP 新协议
AnyTLS 重点处理 TLS 套 TLS 的流量特征,通过 Padding、分包、连接复用等方式优化。
它走 TCP,对 UDP 环境依赖更小。
现在 sing-box、Mihomo、Shadowrocket、Loon 等生态已经逐渐支持。
线路不错,又想尝试更新一点的 TCP 协议,可以重点关注 AnyTLS。
8. TrustTunnel:更晚出现的新方向
TrustTunnel 尝试把 TCP、UDP、ICMP 等流量放进 HTTP/2 或 HTTP/3,让整个隧道尽量接近正常 Web 流量。
目前生态和长期实战经验还不如 VLESS、Hysteria 2 成熟,先关注就行。
另外还有 Snell、mieru、Juicity 、sudoku 等小众协议。
所以把十几年的翻墙协议压缩一下,其实主要就三条路线:
(1)SS → VMess → VLESS → REALITY
解决轻量化、协议特征、主动探测。
(2)Trojan → NaiveProxy → ShadowTLS → AnyTLS → TrustTunnel
研究怎么让代理越来越像正常 HTTPS。
(3)Hysteria → Hysteria 2
专门解决高延迟、高丢包和烂线路性能。
简单总结一下,现在真正值得普通用户重点关注的,其实就几个:
VLESS + REALITY:综合首选。
Hysteria 2:线路差、高延迟、丢包时优先。
AnyTLS:TCP 新选择。
NaiveProxy:重视浏览器流量伪装可以选。
线路本身很好,VLESS、AnyTLS、NaiveProxy、Hysteria 2 基本都能跑得舒服。
如果线路差,先试 Hysteria 2。
如果 UDP 被限制,就回到 VLESS + REALITY、AnyTLS、NaiveProxy 这类 TCP 路线。
Trojan 还能用,但新建节点没必要优先考虑。
TUIC 也能用,QUIC 路线目前我更倾向 Hysteria 2。
SS + ShadowTLS 有技术价值,只是现在对普通用户来说有点折腾。
最后一句请记住:
先看线路,再选协议。
好线路,很多协议都能跑。
烂线路,优先试 Hysteria 2。
显示更多
